

D’Anderlues à l’Europe, l’onde de choc des cybermenaces sur notre quotidien
Photo : Midjourney.
Une carte d’identité impossible à renouveler, une réservation de salle bloquée ou des données personnelles entre les mains de pirates : les conséquences d’une cyberattaque communale peuvent rapidement toucher les citoyens. L’attaque subie par Anderlues en avril 2026 illustre cette vulnérabilité. Entre dépendance aux prestataires informatiques, manque de protection et menaces internationales. Quelles sont les failles numériques des administrations locales belges ?
Début avril, Hadrien Polain, bourgmestre d’Anderlues, à l’Ouest de Charleroi, apprend que sa commune a été victime d’une cyberattaque. « On en est averti par la police fédérale belge, qui elle-même est avertie par la police fédérale allemande, qui a enquêté sur un groupe de pirates ».
Alarmé, il fait débrancher les 150 ordinateurs du service, coupe la ligne générale d’internet et tous les téléphones de fonction. La commune et tout son réseau sont officiellement à l’arrêt. Hadrien Polain explique l’ampleur de l’immobilisation : « Ça veut dire que du jour au lendemain, vous arrêtez de vivre en ligne. Tout ce qui était en cours comme dossiers à la commune, depuis la demande de subsides jusqu’à la carte d’identité de papy et de mamie, est à l’arrêt complet. Ça va jusqu’à impacter l’écolier, puisque les écoles sont touchées, ou le sportif pour une éventuelle réservation de salle. On va jusque-là dans l’embêtement. »
Les deux informaticiens communaux avaient remarqué une activité étrange sur leur serveurs. Celle-ci ne les a pas inquiétés étant donné que « la forme que prenait l’attaque pouvait aussi bien être une panne, que l’activité d’un agent communal », déclare le bourgmestre Anderlusien. La manipulation des experts IT a fait penser aux pirates qu’ils étaient formellement décelés. Ils ont alors accéléré le transfert des données pendant la nuit et le week-end.
Contre toute attente, l’équipement peu performant de la commune s’est avéré être une protection inattendue : « On est mal équipés, ce qui fait qu’on a des ordinateurs et des serveurs qui sont très lents, parce qu’ils sont surchargés. Et donc, cette mauvaise connexion, ce mauvais flux chez nous, fait que les pirates n’ont pas pu tirer autant de données qu’ils voulaient », révèle le bourgmestre. Dans le cas de ce pouvoir local, c’est à travers une page Amazon, laissée ouverte sur une machine d’un agent, que des pirates se sont introduits dans le système de la commune de 13 000 habitants.
Heureusement pour les Anderlusiens, les données volées n’étaient pas sensibles. D’après le bourgmestre, ce qui a été dérobé ne serait que des informations facilement trouvables sur internet : nom, prénom, profession. Des renseignements qui ne permettraient pas une éventuelle usurpation d’identité. Malgré tout, les conséquences ont été lourdes en matière de gestion, tant pour les services communaux, quasi à l’arrêt, que pour les citoyens.
Selon le chef de la Ville, la cybersécurité était déjà une priorité à Anderlues avant l’attaque mais peu importe le budget déployé, il aurait été dépensé en vain. En effet, tout comme un gel hydro-alcoolique ne supprime que 99% des bactéries, même la meilleure protection cyber laisse une infime brèche d’entrée aux pirates. Une vulnérabilité d’autant plus critique depuis l’arrivée de l’intelligence artificielle qui permet aux attaques de se multiplier. L’IA sert autant à protéger qu’à nuire : elle aide à détecter les failles de sécurité, ce qui peut être exploité autant par les victimes que par les pirates.
L’attaque par ricochet, le risque des prestataires externes
L’attaque d’Anderlues rappelle que la vulnérabilité informatique ne se limite pas aux grandes infrastructures. Même une commune de 13 000 habitants peut devenir une cible. Pour autant, les pirates ne s’attaquent pas toujours directement aux administrations : ils peuvent aussi passer par des entreprises qui travaillent pour elles.
En fin d’octobre 2026, plus de cent communes belges ont potentiellement été touchées par un piratage dû à une faille de sécurité détectée chez un sous-traitant du nom de Vanden Broel. Ce fournisseur de logiciel est utilisé par une majorité de communes flamandes et une plus petite proportion des administrations locales wallonnes. À ce jour, toujours impossible de connaître le nombre exact d’administrations touchées. Bien que finalement ce sont surtout des métadonnées qui ont été volées lors de la cyberattaque, il est légitime de se demander à quel point il est devenu facile de mettre la main sur nos données personnelles.
Lorsqu’une institution ne dispose pas d’un budget suffisant pour assurer elle-même la gestion et la sécurité de son infrastructure informatique, elle peut avoir recours à des entreprises externes. Ces prestataires externes prennent alors en charge certaines responsabilités telles que l’installation, la maintenance des ordinateurs et des serveurs, la gestion des logiciels administratifs et du stockage des données dans un cloud. C’est ce qu’on appelle la chaîne d’approvisionnement. Elle désigne l’ensemble des sous-traitants et fournisseurs engagés par une institution pour faire fonctionner son système informatique.
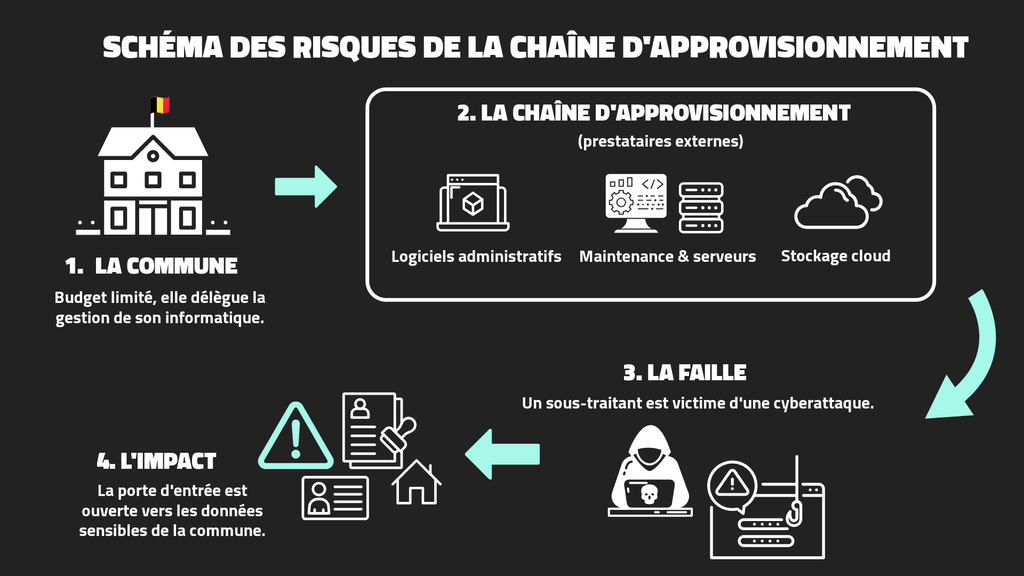
C’est exactement cette dépendance qui rend les institutions vulnérables face à des cybermenaces. Si une commune décide de faire appel à un sous-traitant externe, elle s’expose également à ce que ses données soient compromises si le sous-traitant est lui-même victime d’une cyberattaque.
Une menace plus grande qu’on ne le croit
Derrière les serveurs de nos communes se trouvent nombreuses de nos données sensibles : carte d’identité, numéro de registre national, coordonnées d’un citoyen, composition de ménage, coordonnées bancaires… Croisées entre elles, ces données peuvent permettre de dresser un profil détaillé d’un citoyen et rendre une arnaque plus crédible. Un hacker pourrait par exemple, se faire passer pour la commune, et tenter une usurpation d’identité.
Nos données personnelles peuvent servir à personnaliser des tentatives d’hameçonnage, c’est-à-dire de faux courriels, messages ou appels. En 2025, Safeonweb, la plateforme du Centre pour la Cybersécurité Belgique (CCB), a reçu près de 10 millions de signalements de messages suspects. Le risque concerne ainsi chaque citoyen.
La commune, une cible convoitée
Les administrations locales en Europe sont devenues des terrains de chasse très favorisés par les hackers. Selon l’agence de l’Union européenne pour la cybersécurité (ENISA), sur près de 8000 incidents analysés, près d’une cyberattaque sur dix vise directement un pouvoir local dans l’UE.
Derrière ce chiffre abstrait se cache une réalité qui devrait nous inquiéter : tous les jours, des communes se font attaquer. Anderlues est loin d’être un cas isolé.
Face à cette menace sans visage, l’UE à posé un constat clair : agir ou subir. Les Vingt-Sept ont compris qu’ils devaient augmenter leur cyber-résilience, ce qui a conduit à l’adoption en 2022 d’une directive européenne nommée NIS2. Celle-ci a été transposée dans loi belge dès 2024. Concrètement, NIS2 est conçu, entre autres, pour imposer des règles communes à tous les services essentiels.
Pourtant, le Centre de la Cybersécurité en Belgique (CCB), autorité nationale chargée de mettre en pratique la loi NIS2, précise que toutes les communes n’y sont pas soumises. Plusieurs critères entrent alors en compte tels que la taille et l’importance stratégique.
Pour les entités concernées, la règle est claire : obligation de notifier le CCB lorsqu’un incident survient. Plus qu’un guichet administratif, le centre joue le rôle de pompier du cyberespace lorsqu’il est déjà trop tard pour se protéger : mise en relation des experts, information des autorités, confinement de la fuite.
Il y a une façon de réagir, ce n’est pas parce que vous débranchez la prise que tout est réglé.
L’attaché de presse du CCB, Michelle Rignanese
« Il y a une façon de réagir, ce n’est pas parce que vous débranchez la prise que tout est réglé », met en garde l’attaché de presse du CCB, Michele Rignanese. Un rappel crucial lorsqu’on pense à la panique des premiers instants d’Anderlues.
En effet, débrancher la prise n’est que la première étape d’une longue liste. Par la suite, il faut procéder à un nettoyage massif de tous les appareils électroniques connectés au même réseau : ordinateurs, téléphones, clés usb, caméras, etc. Ensuite, des experts IT vont procéder à une analyse pour retrouver le serveur qui a été attaqué en premier et ainsi également déterminer si les pirates ont laissé un virus dans l’appareil. L’objectif est de restaurer les machines sans risques. Lorsque toutes les étapes ont été réalisées, il est temps pour la commune de mettre en place des nouvelles mesures de prévention si ce n’avait pas été encore fait. Ces précautions incluent notamment : une charte informatique, des mots de passe robustes, une double authentification, de la prévention en matière d’hameçonnage et des mises à jour régulières.
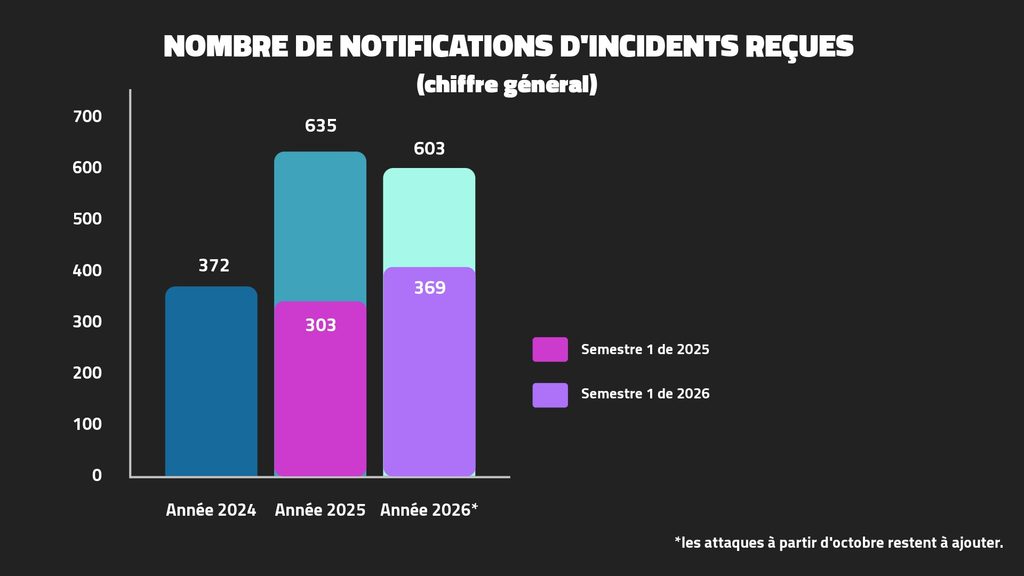
Les statistiques du CCB sont un rappel permanent de cette menace : 372 signalement d’incidents de cyberattaques généraux en 2024, 635 en 2025 et déjà 603 en 2026 au cours des trois premiers trimestres. Aux chiffres de cette année, reste à ajouter les chiffres d’octobre à décembre, dont les attaques massives sur les frigos. L’obligation de signalement au CCB a fortement libéré la parole administrative, que ce soit des pouvoirs locaux ou des entreprises essentielles, mais ces chiffres montrent tout de même l’ampleur des menaces à l’échelle nationale.
Quand une cyberattaque devient une arme géopolitique
Les cyberattaques étant d’ampleur internationale, elles peuvent facilement s’inscrire dans une stratégie de guerre hybride. Cette mécanique cherche à déstabiliser une société sans déclencher de guerre conventionnelle. Vanessa Franssen, professeure de droit pénal à l’Université de Liège et spécialiste de la cybercriminalité décrit une situation « diffuse », située dans une zone grise où il est difficile de déterminer qui est responsable et quelle réponse apporter. Elle déclare que les attaques visant des institutions peuvent avoir une motivation politique plutôt que financière. À ses yeux, l’objectif d’une guerre hybride serait d’inquiéter la population et de fragiliser la confiance dans les institutions.
L’enquête réalisée sur la commune d’Anderlues a confirmé que les pirates qui ont ciblé le pouvoir local étaient d’origine russe. Le bourgmestre affirme que « nous pouvons être sûr que cette attaque est liée à la politique internationale, ce n’est pas l’État même qui a attaqué ma commune mais il est fort probable que ce groupe ait été payé par le gouvernement russe ». Selon l’ENISA, plus de la moitié des cyber-incidents seraient motivés par des considérations idéologiques.
La fin du tabou pour les communes ?
Au cours de notre enquête, il a été difficile d’identifier et de joindre certaines communes victimes de cyberattaques. Que ce soit par honte, crainte de questions sur leur sécurité ou des conséquences sur leur image, certaines administrations hésitent à témoigner. Vanessa Franssen observe toutefois une évolution dans la manière dont les victimes sont perçues : « il y a un ou deux ans la stigmatisation était plus forte. Les compagnies ou institutions touchées par une cyberattaque ne parlaient pas car elles ne voulaient pas être perçues comme indigne de confiance » , explique-t-elle. Aujourd’hui, les cyberattaques se multiplient et les victimes ne sont plus considérées comme des cas isolés. «La société ne se demande plus comment une institution peut être aussi vulnérable, mais qui pourrait être derrière les attaques », poursuit-elle.
Pour autant, le silence d’une administration ne signifie pas nécessairement qu’elle a honte. Il peut aussi traduire la difficulté de communiquer sur un incident en cours ou sur des failles dont les conséquences ne sont pas encore connues.
L’exemple d’Anderlues rappelle que la cybersécurité ne concerne pas uniquement les grandes institutions. Lorsqu’une commune est paralysée, ce sont aussi les démarches, les services et les données des habitants qui sont concernés. Dans un monde où les administrations dépendent de plus en plus du numérique, protéger leurs systèmes revient aussi à protéger le quotidien des citoyens.